Cumplimiento y Fraude
Verificación de Tarjeta de Pago
Sepa que la tarjeta con la que paga su cliente corresponde a la identidad que acaba de demostrar. Justo después de la verificación de identidad, el cliente fotografía su tarjeta de pago en el mismo widget. Inyo360 verifica que la tarjeta sea real y lleve su nombre, y puede entregarle un token del gateway para ella, de modo que usted nunca construye un formulario de tarjeta.
Leída en el dispositivo
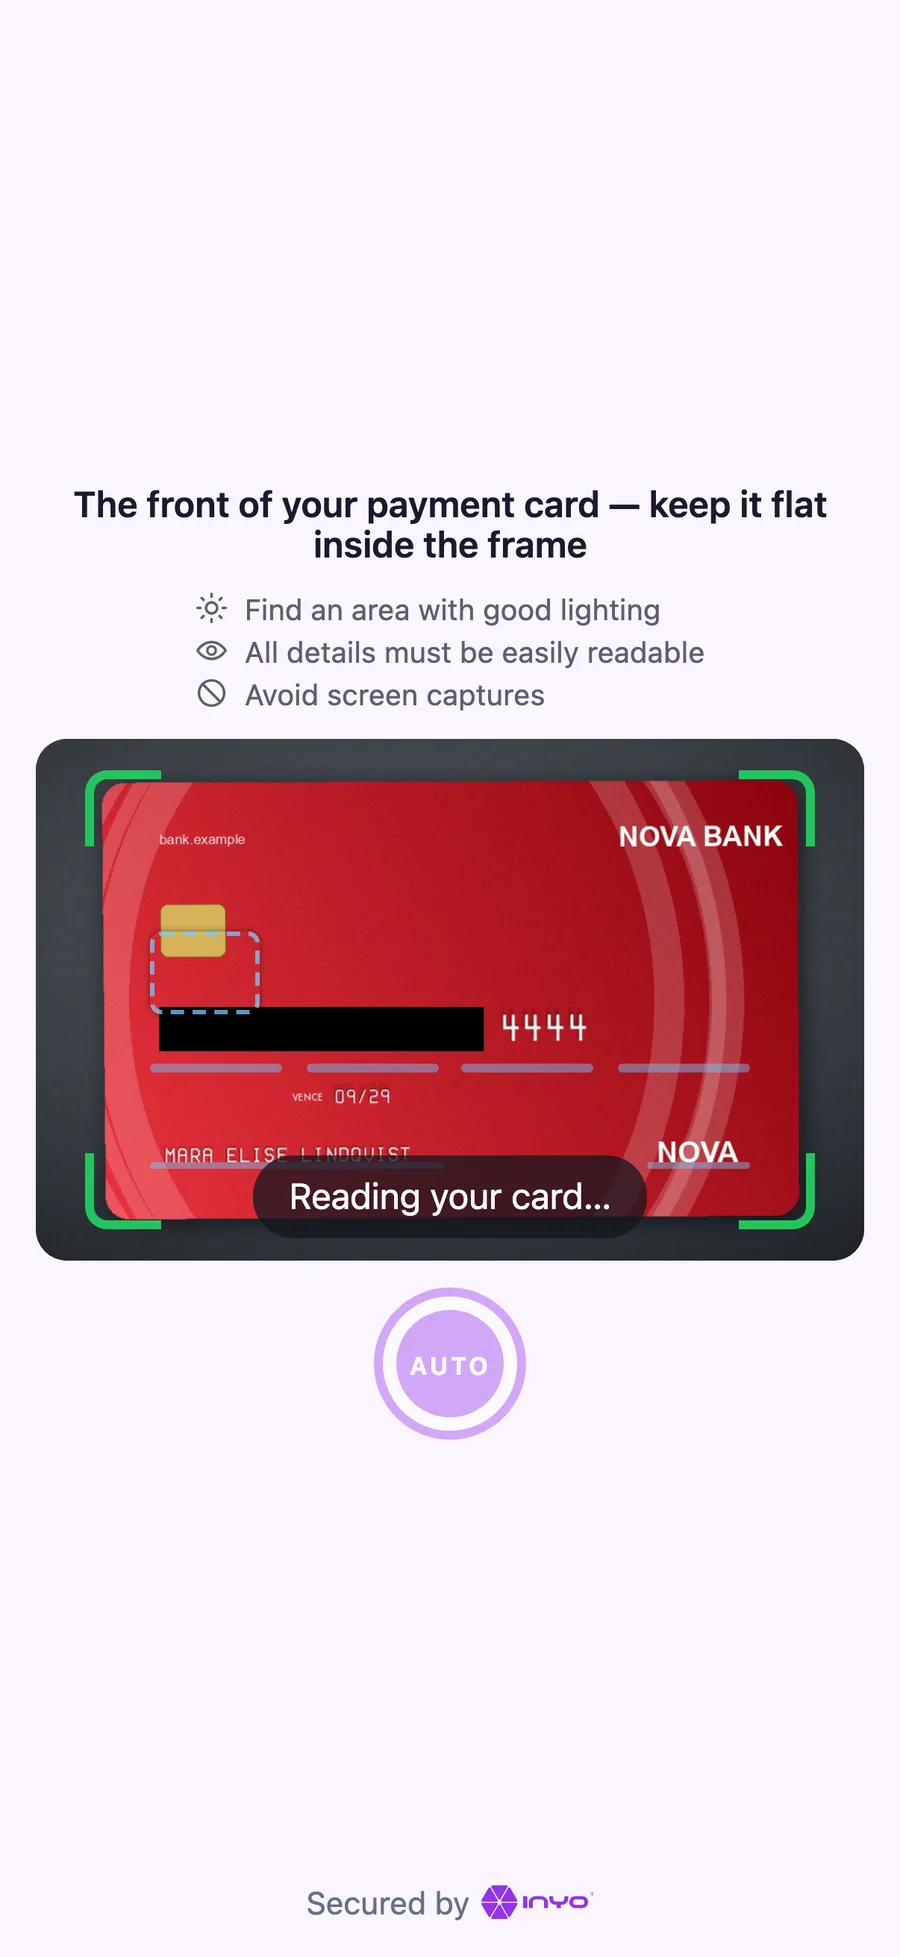
Los datos de la tarjeta se leen con la cámara en el propio teléfono del cliente. El cliente los revisa en lugar de escribirlos. Cómo lo ve el titular
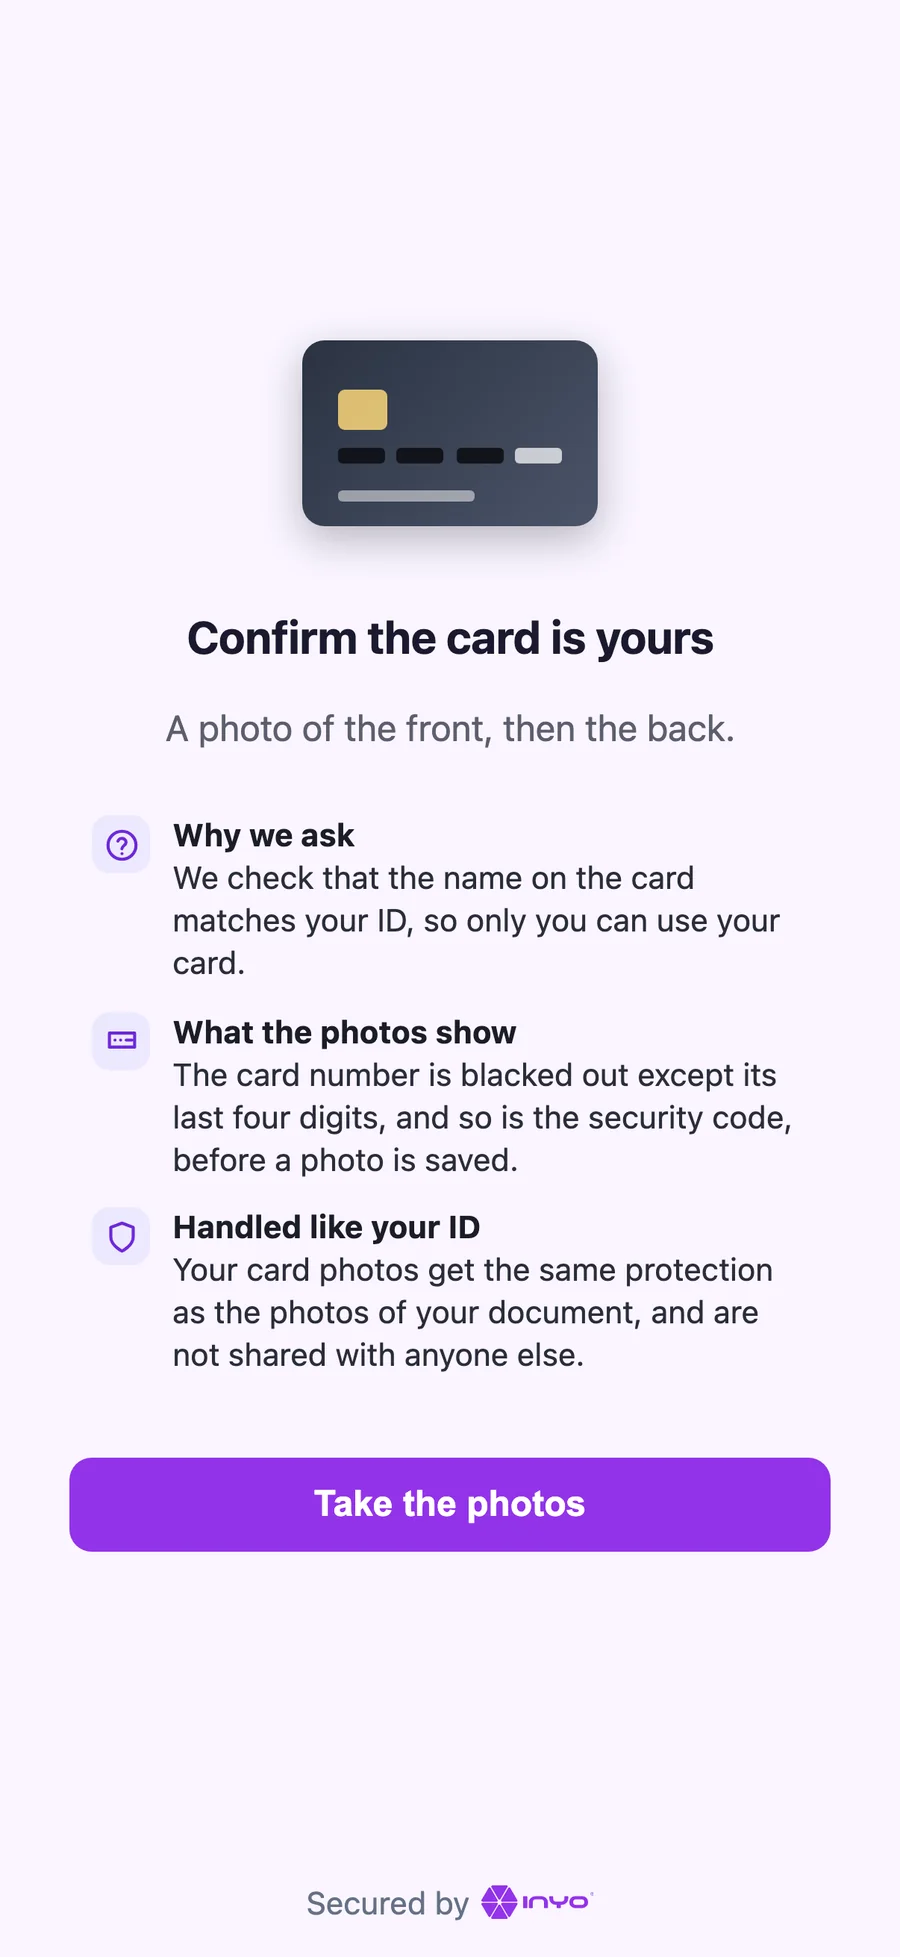
Enmascarada antes de almacenarse
El número de la tarjeta, salvo sus últimos cuatro dígitos, y el código de seguridad se ocultan antes de conservar cualquier foto. Tratamiento de Datos
Verificaciones de la tarjeta y su titular
Se verifica que la tarjeta sea una tarjeta física genuina, y su nombre se compara con el documento de identidad que el cliente acaba de presentar. Las verificaciones
Tokenización sin formulario
El cliente confirma los datos leídos de la tarjeta, y el gateway de pagos la tokeniza. Usted recibe el token. Primeros pasos
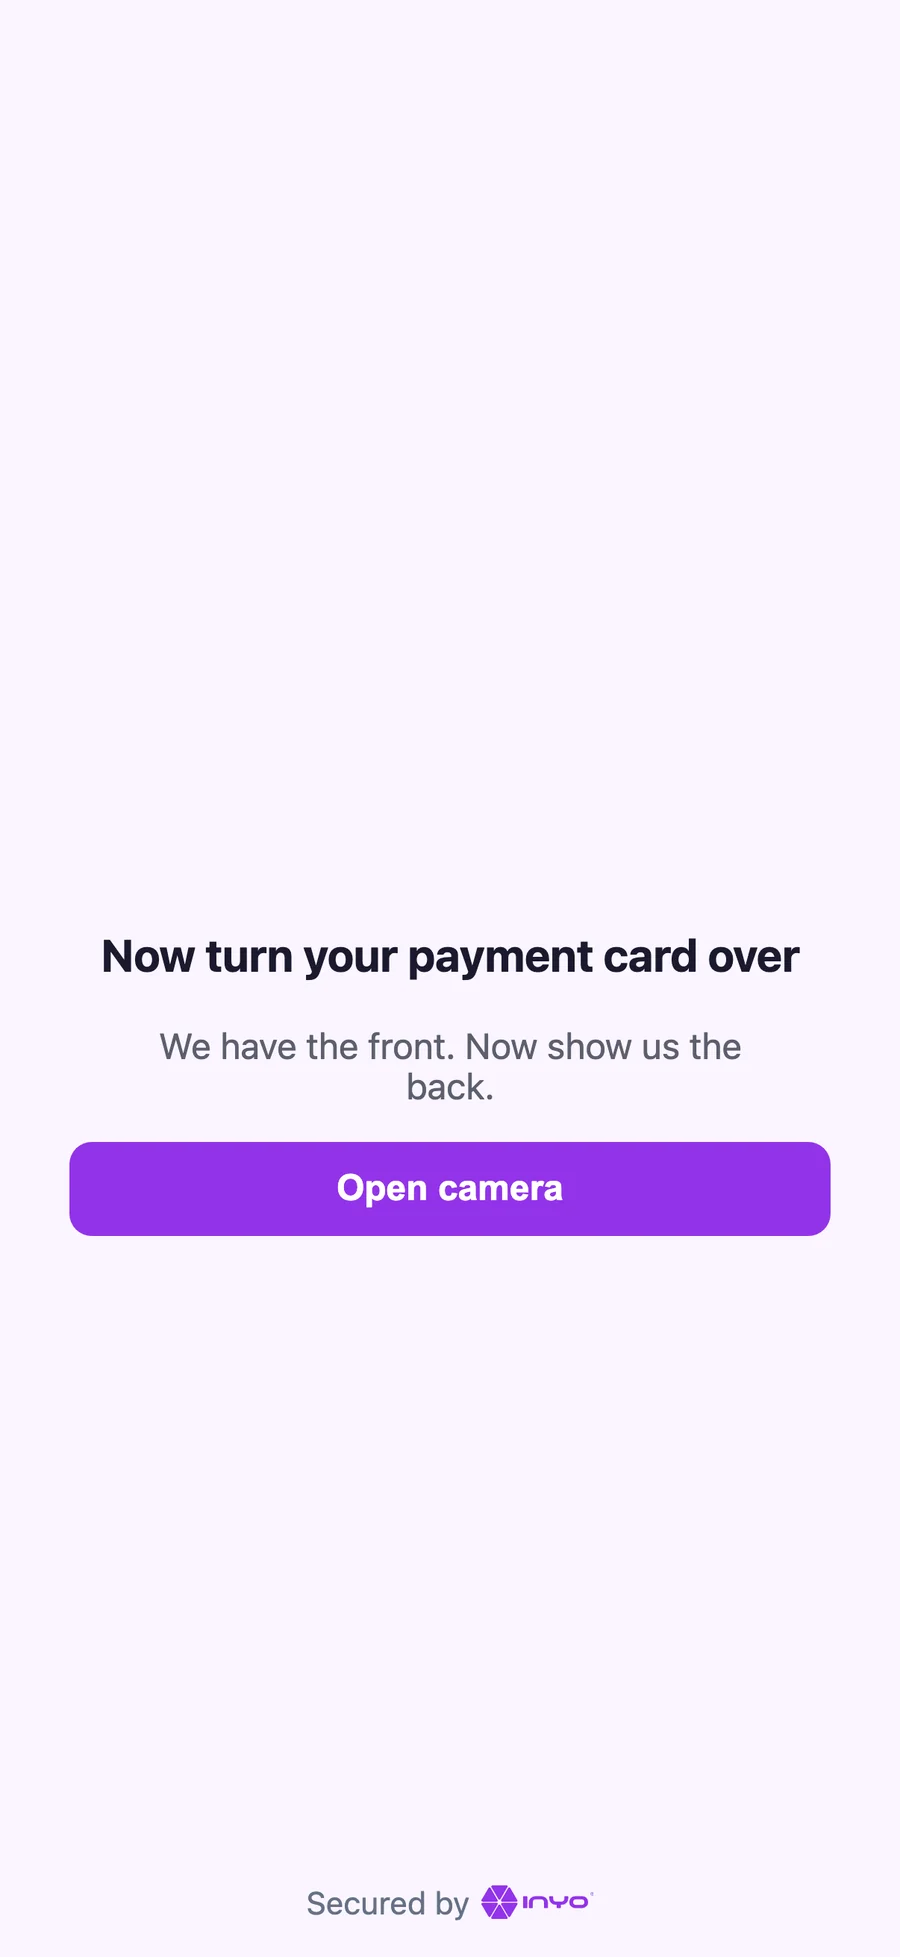
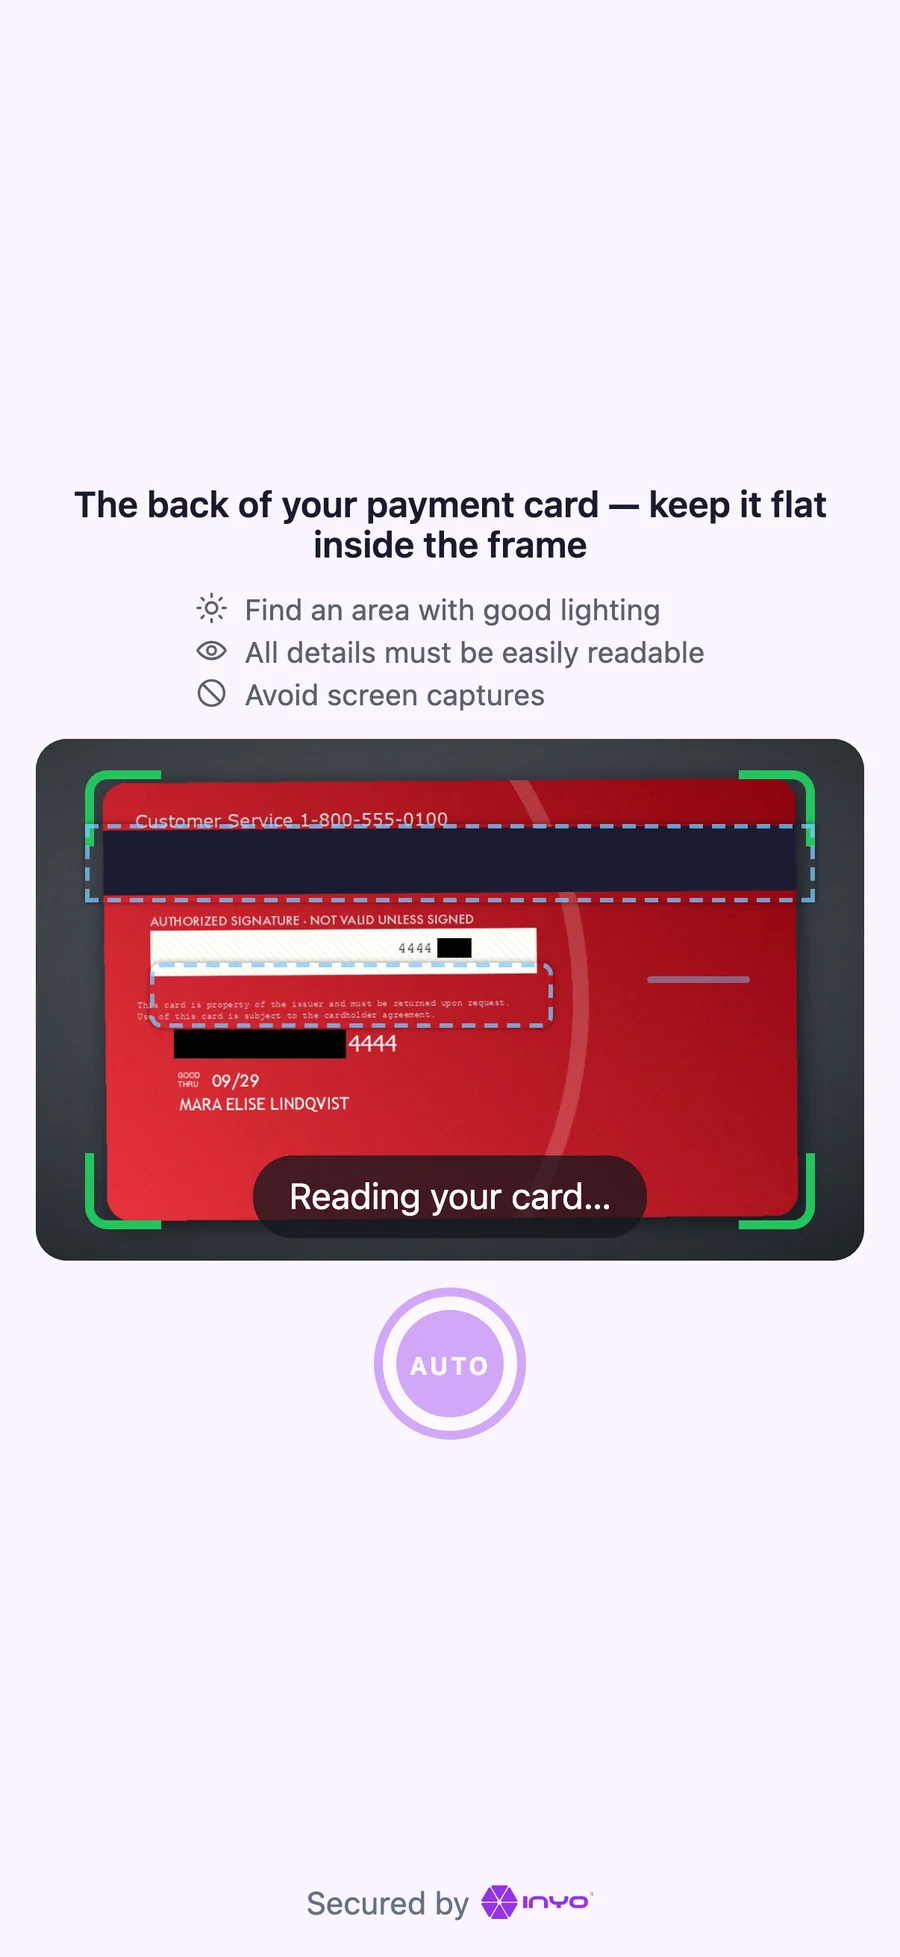
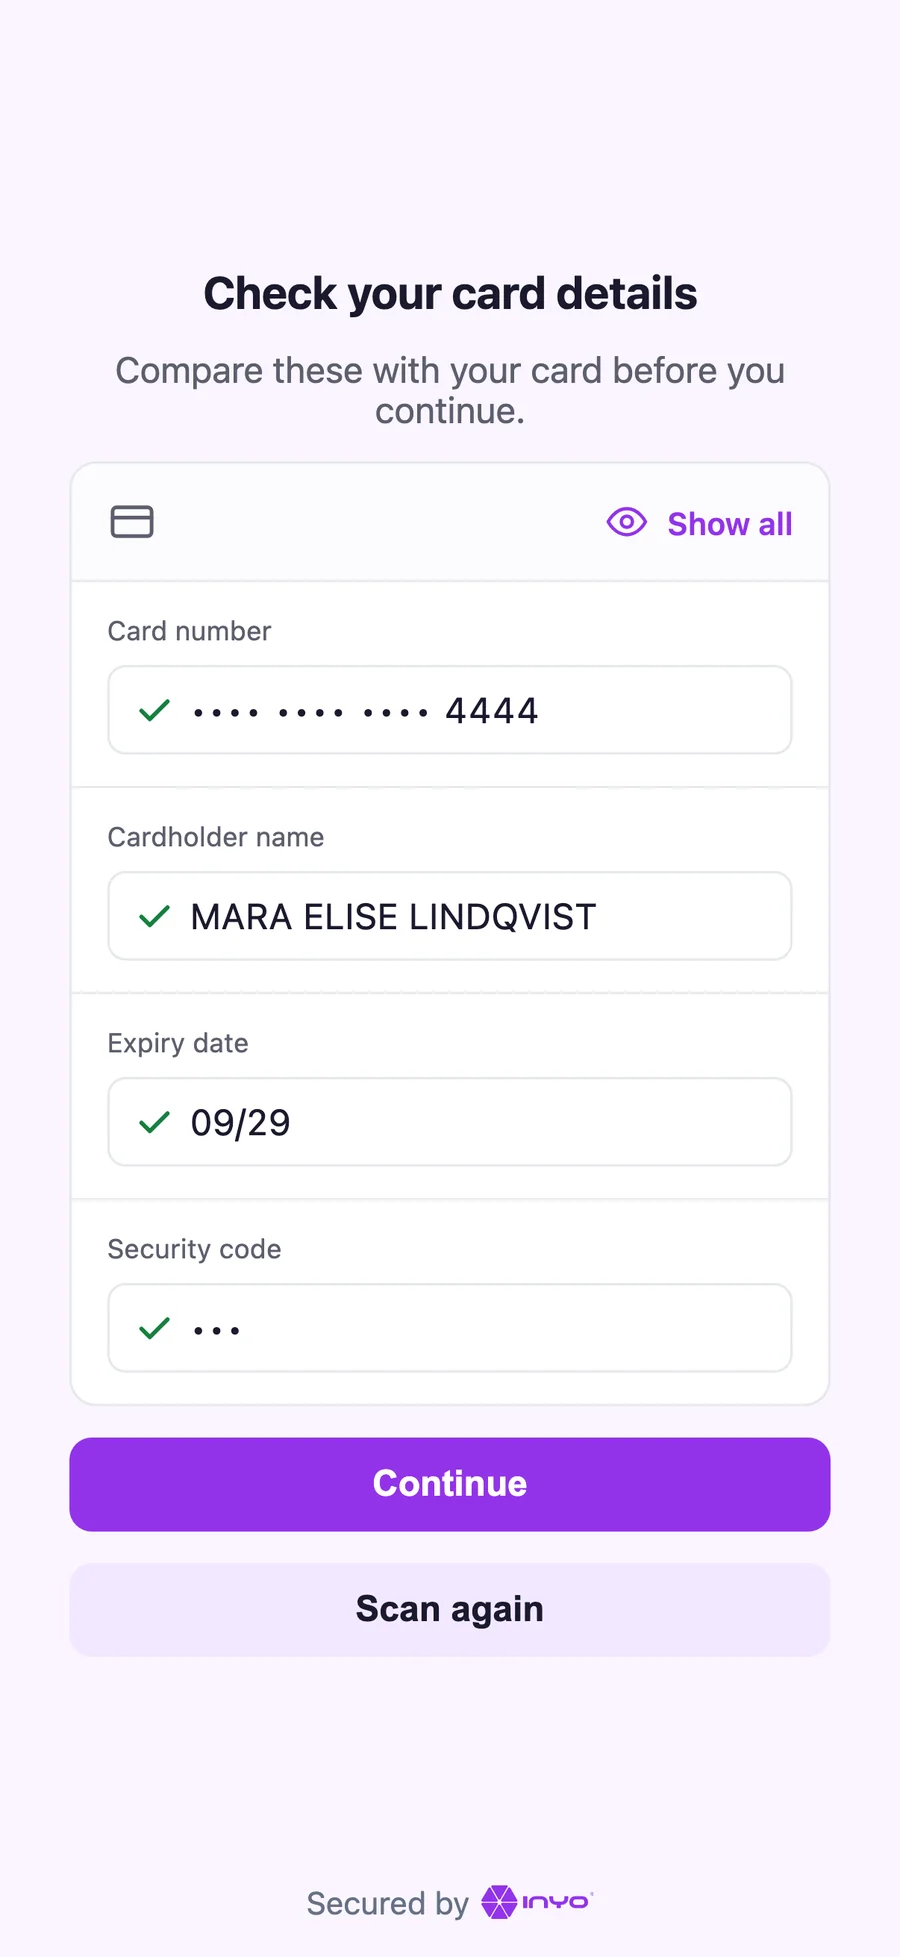
Cómo Funciona
El paso de tarjeta se ejecuta dentro del widget de identidad alojado, después de los pasos del documento y la selfie. Forma parte de la misma sesión, y su desenlace llega en el mismo resultado y el mismo webhook. El diagrama muestra la verificación con tokenización; en el modo de solo verificación no hay pasos de tokenización (5 a 7), el webhook lleva solo las verificaciones de la tarjeta y no hay token que cobrar (9 y 10).
sequenceDiagram
    autonumber
    participant Y as Su Sistema
    participant I as Inyo360
    participant C as Cliente
    participant G as Gateway de Pagos
    Y->>I: POST /v1/sessions<br/>paymentCard.tokenize
    I-->>Y: widgetUrl
    Y->>C: entrega el widgetUrl
    C->>I: documento, selfie,<br/>tarjeta frente / reverso
    Note over C: confirma los datos de la tarjeta
    C->>G: tokeniza la tarjeta
    G-->>C: token
    C->>I: token
    Note over I: Ejecuta las<br/>verificaciones de tarjeta
    I-->>Y: webhook firmado:<br/>checks + paymentCard
    Y->>G: POST /v2/payment<br/>cardTokenId: token
    G-->>Y: AUTHORIZED, CHALLENGE<br/>o DECLINED
Lea payment_card_token_match antes de cobrar: confirma que el token corresponde a la tarjeta que el cliente fotografió. El token va en sender.paymentMethod.cardTokenId cuando usted autoriza un pago con tarjeta, y un CHALLENGE sigue el flujo de 3D Secure del gateway.
Dos Formas de Integrarse
Elija una por sesión: usted agrega un objeto a la solicitud de la sesión, y ambos modos se ejecutan en el mismo widget y llegan en el mismo resultado.
| Modo | Cómo funciona | Elíjalo cuando |
|---|---|---|
| Verificación | Envíe "paymentCard": {"capture": true}. El cliente fotografía la tarjeta, frente y reverso. Usted recibe las filas de la tarjeta en checks: la tarjeta está a la vista, es legible y genuina, y su nombre coincide con el documento de identidad. | Quiere saber que la tarjeta es real y corresponde a la persona, y recoge los datos de pago a su manera. |
| Verificación y tokenización | Envíe "paymentCard": {"capture": true, "tokenize": {}}. El cliente además confirma los datos leídos de la tarjeta, y el Gateway de Pagos la tokeniza. Usted recibe las mismas filas, una que contrasta el token con la tarjeta fotografiada y un bloque paymentCard con el token. | Cobra a través del Gateway de Pagos y quiere un token sin construir un formulario de tarjeta. |
Comience por Primeros pasos.
Próximos Pasos
| Página | Qué cubre |
|---|---|
| Primeros pasos | Los dos modos, y el camino de la sesión al token |
| Sesiones de Tarjeta | El objeto paymentCard en POST /v1/sessions |
| Flujo del Widget | Qué ve el cliente, y la secuencia detrás |
| Resultados de la Tarjeta | El bloque paymentCard en el resultado |
| Verificaciones de la Tarjeta | Las filas de la tarjeta en checks |
| Tratamiento de Datos | Qué llega a Inyo360, qué se conserva y qué nunca recibe usted |
| Sandbox y datos de prueba | Pruebas con una tarjeta de muestra imprimible |